Gestão de segredos: por que senhas, tokens e chaves não devem viver no código
Introdução
Em um cenário empresarial cada vez mais dependente de aplicações digitais, serviços em nuvem, APIs e inteligência artificial, proteger credenciais de acesso tornou-se uma prioridade estratégica. Senhas, tokens de autenticação, chaves de API e certificados digitais são elementos essenciais para a comunicação entre sistemas, mas também representam riscos significativos quando não são armazenados e administrados adequadamente. Um dos erros mais comuns no desenvolvimento de software é inserir essas informações diretamente no código-fonte. Embora essa prática possa parecer conveniente durante a criação de uma aplicação, ela amplia a exposição de dados sensíveis, dificulta a manutenção e pode comprometer toda a infraestrutura tecnológica de uma organização.
A gestão de segredos, conhecida internacionalmente como Secrets Management, surge como uma prática fundamental para reduzir esses riscos, fortalecer a segurança da informação e garantir maior controle sobre os acessos aos recursos corporativos.
O que são segredos digitais?
Segredos digitais são informações confidenciais utilizadas para autenticar usuários, aplicações, serviços e dispositivos ou para autorizar operações em ambientes tecnológicos. Entre os exemplos mais comuns estão:
- Senhas de bancos de dados: permitem que aplicações acessem informações corporativas;
- Tokens de acesso: autorizam a comunicação com APIs e serviços externos;
- Chaves de API: identificam aplicações e permitem o consumo de serviços;
- Chaves criptográficas: protegem dados, assinaturas digitais e comunicações;
- Certificados e credenciais de serviço: viabilizam conexões seguras entre sistemas.
Esses elementos funcionam como chaves de acesso à infraestrutura digital. Quando expostos, podem permitir acessos indevidos, extração de informações, interrupção de serviços e até prejuízos financeiros e reputacionais.
Os riscos de armazenar credenciais no código-fonte
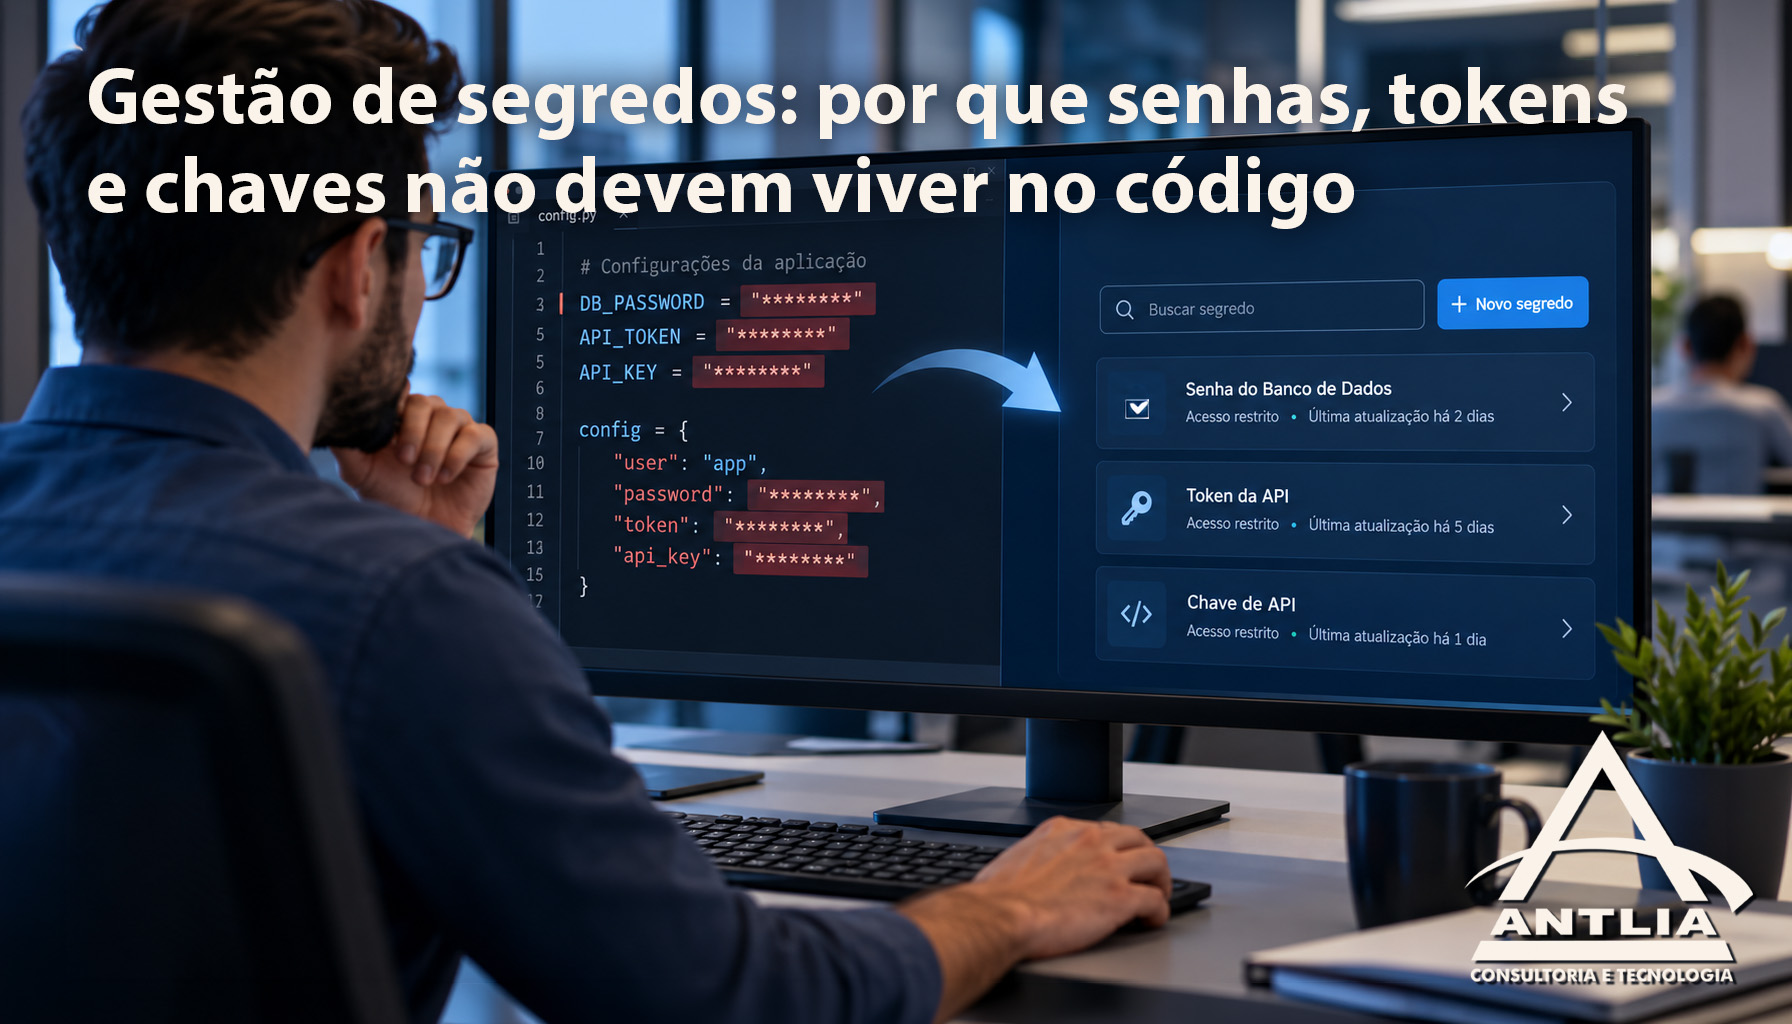
Inserir segredos diretamente no código, prática conhecida como hardcoding, cria vulnerabilidades que nem sempre são percebidas durante o desenvolvimento.
O primeiro risco está no compartilhamento involuntário. Repositórios de código podem ser acessados por diversos profissionais, fornecedores ou ferramentas automatizadas. Se uma credencial estiver incorporada ao código, ela poderá ser distribuída junto com arquivos, versões, cópias locais e registros de alterações.
Outro problema é a permanência histórica. Mesmo que uma senha seja removida de uma versão posterior, ela pode continuar registrada no histórico do Git ou em cópias do repositório. Portanto, apagar o conteúdo visível não significa eliminar a exposição.
Há também o impacto operacional. Quando uma credencial incorporada ao código precisa ser alterada, a equipe pode ter de modificar arquivos, gerar novas versões, executar testes e realizar novas implantações. Em ambientes complexos, esse processo aumenta o tempo de resposta e a possibilidade de falhas. Além disso, uma credencial comprometida pode servir como ponto de entrada para ataques mais amplos, especialmente quando possui privilégios excessivos ou permite acessar outros sistemas sem controles adicionais.
Gestão centralizada: uma abordagem mais segura
A alternativa recomendada é separar os segredos do código-fonte e utilizar mecanismos específicos para armazená-los, distribuí-los e controlá-los. Soluções como o HashiCorp Vault, o AWS Secrets Manager, o Azure Key Vault e o Google Cloud Secret Manager permitem centralizar a administração de credenciais, controlar permissões e, conforme os recursos disponíveis, registrar acessos, manter versões e automatizar a rotação de segredos. Nesse modelo, a aplicação obtém a credencial de que precisa durante sua execução, por meio de um mecanismo autorizado, em vez de carregar um valor confidencial permanentemente incorporado ao código.
A adoção dessa abordagem deve considerar a arquitetura da empresa, os requisitos regulatórios, a infraestrutura existente e os custos operacionais. Mais importante do que escolher uma ferramenta específica é estabelecer uma política consistente de proteção e administração dos segredos.
Boas práticas para reduzir os riscos
Uma estratégia eficiente de gestão de segredos combina tecnologia, processos e responsabilidades bem definidas.
- Adotar o princípio do menor privilégio
Cada aplicação, usuário ou serviço deve ter acesso somente aos segredos e recursos necessários para executar suas funções. Credenciais administrativas compartilhadas devem ser evitadas sempre que possível.
- Automatizar a detecção de vazamentos
Ferramentas de secret scanning podem identificar possíveis credenciais expostas em repositórios antes que cheguem à produção. A verificação deve abranger também os processos de integração e entrega contínuas (CI/CD), sem depender exclusivamente de revisões manuais.
- Implementar a rotação de credenciais
Senhas, tokens e chaves devem ser substituídos conforme políticas de risco e prazos definidos. Quando houver suspeita de exposição, a revogação ou substituição deve ocorrer imediatamente, com avaliação dos possíveis impactos.
- Evitar a exposição em logs e mensagens de erro
Segredos não devem aparecer em registros de aplicações, relatórios de falhas, ferramentas de monitoramento ou mensagens enviadas aos usuários. A observabilidade dos sistemas precisa ser compatível com a confidencialidade das informações.
- Utilizar identidades de máquina sempre que possível
Em ambientes de nuvem e arquiteturas modernas, identidades gerenciadas e mecanismos de autenticação temporária podem reduzir a necessidade de armazenar credenciais estáticas. Essa abordagem diminui a quantidade de segredos que precisam ser distribuídos e mantidos.
- Estabelecer responsabilidades e auditoria
A organização deve definir quem pode criar, consultar, alterar e revogar segredos. O registro dessas operações ajuda a identificar comportamentos suspeitos, investigar incidentes e demonstrar conformidade com políticas internas e exigências aplicáveis.
O papel da liderança e da governança
A gestão de segredos não deve ser tratada apenas como uma responsabilidade das equipes de desenvolvimento ou segurança da informação. Trata-se de uma questão de governança que envolve continuidade operacional, gestão de riscos e proteção dos ativos corporativos. A liderança precisa garantir investimentos em ferramentas adequadas, capacitação profissional e processos de desenvolvimento seguro. Também é importante estabelecer indicadores para acompanhar a maturidade da operação, como a quantidade de segredos expostos, o tempo necessário para revogar credenciais comprometidas, a cobertura de ferramentas de detecção e o percentual de credenciais com rotação automatizada.
Esses indicadores ajudam a transformar a segurança em uma atividade mensurável, permitindo que a empresa identifique prioridades e direcione recursos para reduzir sua exposição.
Conclusão
Manter senhas, tokens e chaves diretamente no código-fonte é uma prática que pode transformar uma decisão aparentemente simples em um risco relevante para o negócio. A exposição de credenciais compromete não apenas aplicações isoladas, mas também dados, serviços e processos que dependem desses acessos. A gestão de segredos oferece uma abordagem mais estruturada, baseada em armazenamento seguro, controle de permissões, detecção de vazamentos, auditoria e renovação de credenciais. Quando integrada ao ciclo de desenvolvimento e às políticas de governança, ela reduz vulnerabilidades e melhora a capacidade de resposta a incidentes.
Mais do que adotar uma ferramenta, o desafio empresarial é incorporar a proteção de credenciais à cultura de segurança da organização. Em um ambiente digital cada vez mais conectado, manter os segredos fora do código é uma medida essencial para proteger a confiança dos clientes, a continuidade das operações e a sustentabilidade do negócio.