Como tornar a gestão de permissões mais inteligente, dinâmica e alinhada às necessidades de segurança das empresas?
Em ambientes corporativos, controlar quem pode acessar informações, sistemas e funcionalidades é essencial para proteger dados e reduzir riscos. Entretanto, à medida que as empresas crescem e seus sistemas se tornam mais integrados, os modelos tradicionais de permissões podem apresentar limitações.
É nesse contexto que surge o ABAC (Attribute-Based Access Control), ou Controle de Acesso Baseado em Atributos, uma abordagem que permite definir permissões considerando diferentes características do usuário, do recurso solicitado e do contexto da operação.
O que é ABAC?
O ABAC é um modelo de autorização que utiliza atributos e políticas para determinar se uma operação deve ser permitida ou negada.
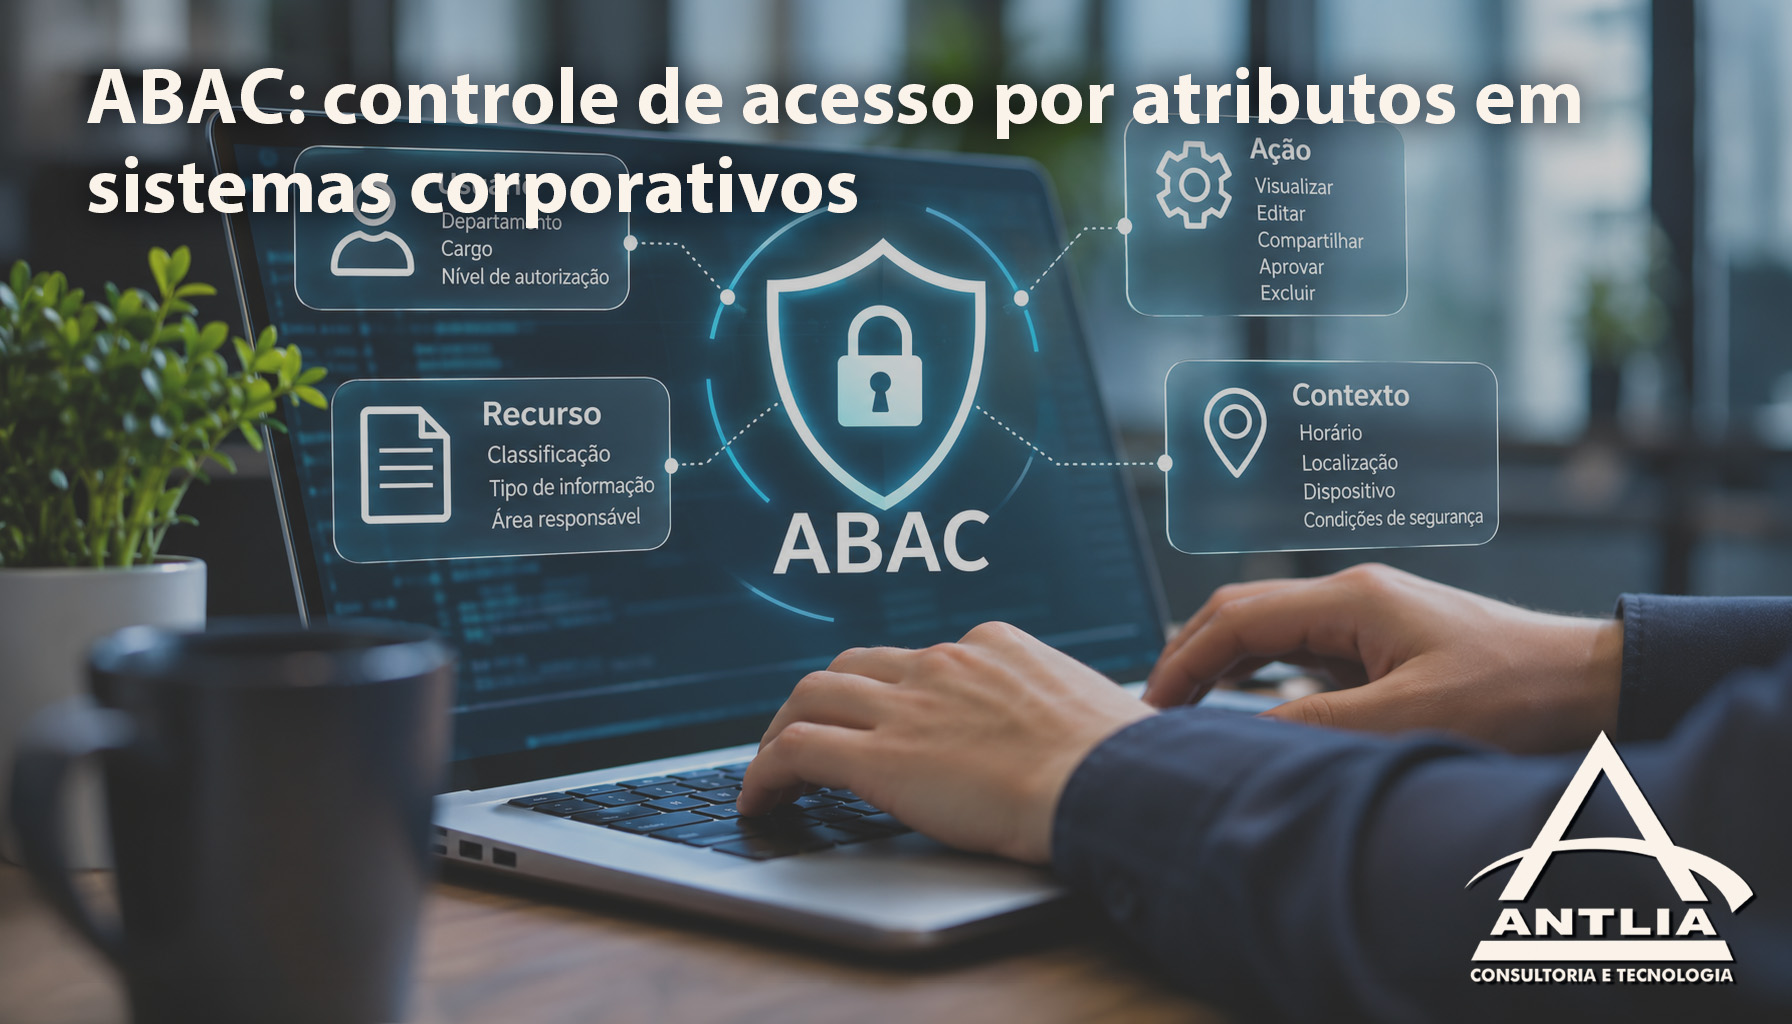
Diferentemente de modelos que dependem principalmente de perfis ou funções, o ABAC considera informações como:
- Usuário: departamento, cargo, unidade organizacional e nível de autorização.
- Recurso: classificação do documento, tipo de informação e área responsável.
- Ação: visualizar, editar, compartilhar, aprovar ou excluir.
- Contexto: horário, localização, dispositivo e condições de segurança.
Com isso, as decisões de acesso podem se tornar mais específicas e adaptáveis às regras de negócio.
Como funciona na prática?
Imagine um sistema financeiro corporativo no qual determinados relatórios contêm informações confidenciais.
Uma política ABAC pode estabelecer que um relatório somente poderá ser consultado quando:
- O colaborador pertencer ao departamento financeiro.
- Possuir autorização para consultar dados confidenciais.
- Estiver utilizando um dispositivo corporativo autorizado.
- A solicitação atender às condições de segurança definidas pela empresa.
O sistema avalia os atributos e aplica a política antes de liberar o acesso.
Assim, não basta possuir um determinado cargo ou perfil. É necessário que as condições estabelecidas sejam atendidas.
ABAC e RBAC: qual é a diferença?
O RBAC (Role-Based Access Control) concede permissões com base em papéis ou funções, como administrador, gestor ou analista.
Já o ABAC permite combinar múltiplos atributos para construir regras mais detalhadas.
Por exemplo, enquanto o RBAC pode permitir que todos os gestores consultem determinado relatório, o ABAC pode restringir essa consulta aos gestores de uma unidade específica, com autorização adequada e dentro das condições previstas.
Os modelos não são necessariamente concorrentes. Em muitas arquiteturas corporativas, RBAC e ABAC podem ser utilizados de forma complementar.
Principais benefícios do ABAC
- Controle granular: permissões mais específicas, conforme as necessidades de cada operação.
- Maior flexibilidade: políticas adaptáveis a diferentes usuários, recursos e situações.
- Segurança aprimorada: apoio ao princípio do menor privilégio, limitando acessos ao necessário.
- Escalabilidade: possibilidade de reutilizar políticas em sistemas e processos corporativos.
- Governança: regras centralizadas e decisões de autorização mais fáceis de rastrear quando acompanhadas de registros e auditoria.
Quais são os desafios de implementação?
Apesar das vantagens, o ABAC exige planejamento.
É necessário identificar atributos confiáveis, estabelecer políticas consistentes e garantir que as informações utilizadas na autorização estejam atualizadas.
Também é importante testar conflitos entre regras, registrar decisões de acesso e adotar a negação por padrão quando não houver autorização explícita.
Sem uma governança adequada, a flexibilidade do modelo pode aumentar a complexidade da administração das permissões.
ABAC e a evolução da segurança corporativa
Com aplicações distribuídas, integrações entre sistemas e operações em nuvem, as empresas precisam de mecanismos de autorização capazes de acompanhar diferentes cenários.
O ABAC contribui para essa evolução ao permitir que as permissões considerem não apenas quem solicita o acesso, mas também o que está sendo solicitado e em quais condições.
Mais do que controlar usuários, a proposta é proteger informações de maneira contextualizada e alinhada às regras do negócio.