O desenvolvimento de software moderno depende de uma grande variedade de bibliotecas, frameworks e componentes de terceiros. Essas dependências aceleram a criação de soluções, mas também podem introduzir vulnerabilidades que nem sempre são facilmente identificadas.
Por isso, conhecer os componentes que fazem parte de uma aplicação é essencial para fortalecer a segurança e reduzir riscos.
É nesse contexto que o SBOM se torna uma ferramenta importante para a gestão da cadeia de suprimentos de software.
O que é SBOM?
SBOM é a sigla para Software Bill of Materials, ou Lista de Materiais de Software.
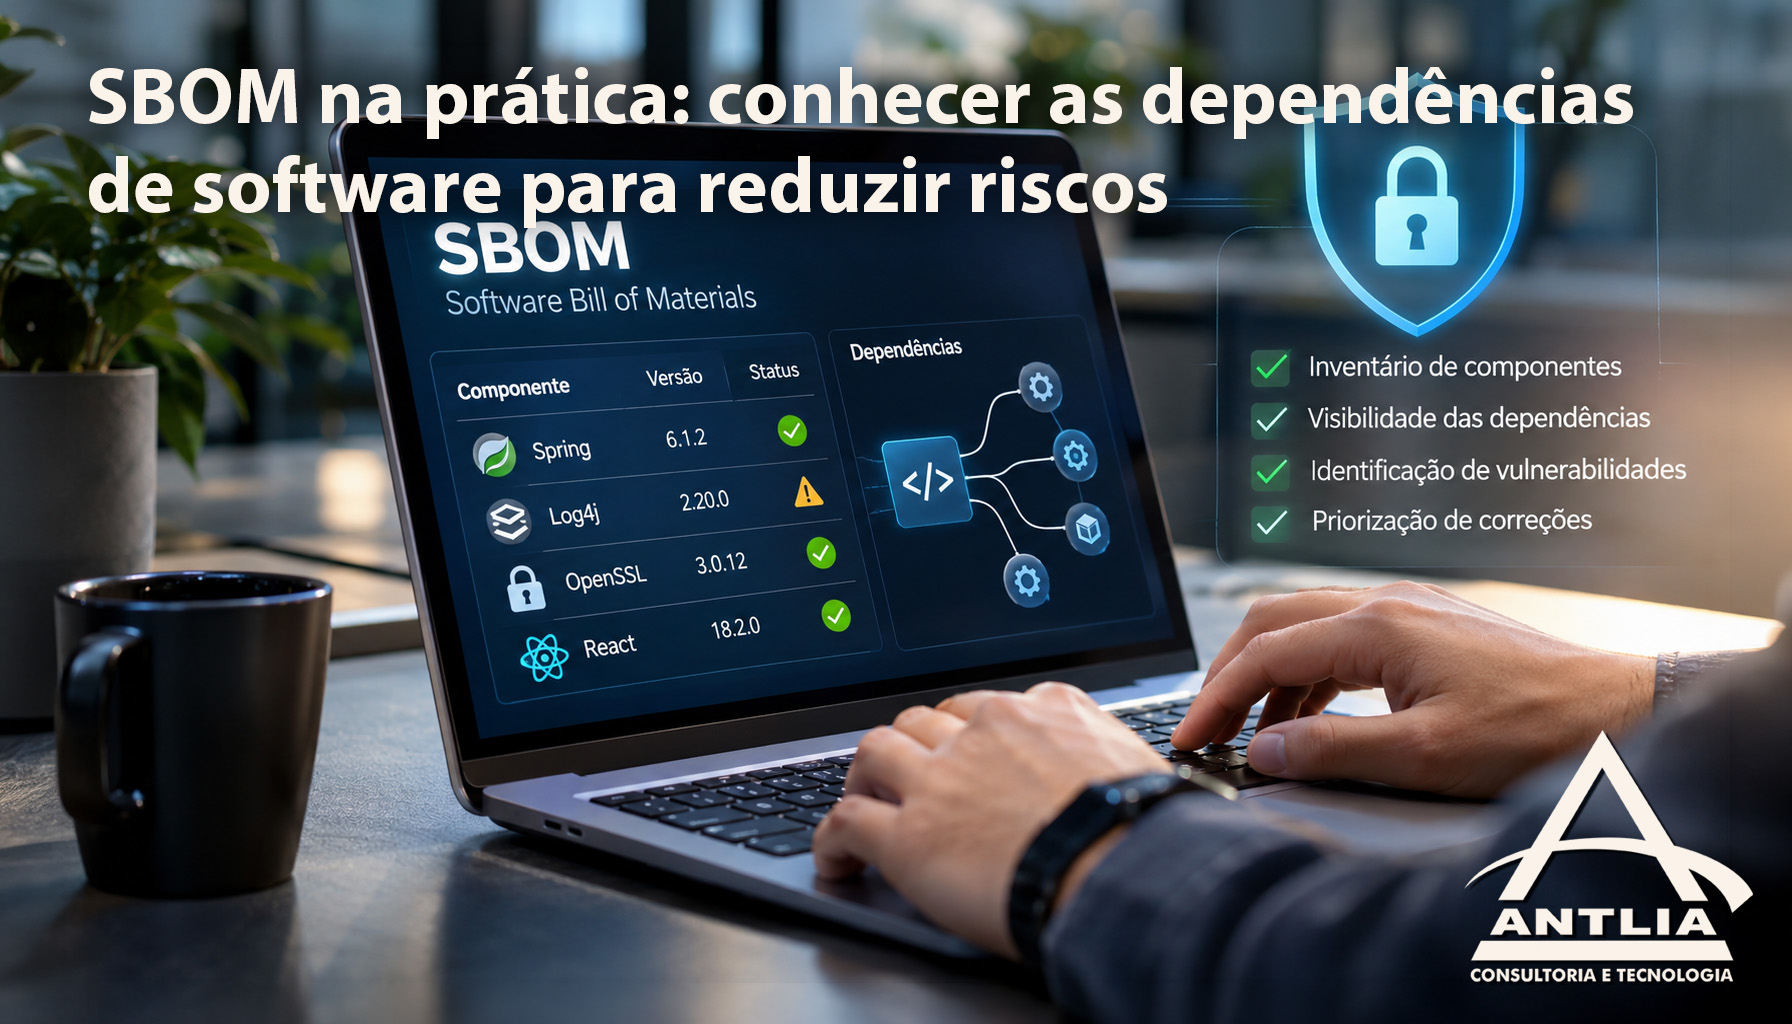
Trata-se de um inventário estruturado que identifica os componentes utilizados em uma aplicação, incluindo bibliotecas, versões, fornecedores e relações de dependência.
Seu objetivo é oferecer visibilidade sobre os elementos que compõem um sistema, facilitando a identificação de riscos e a tomada de decisões sobre segurança e manutenção.
Por que conhecer as dependências é tão importante?
Uma aplicação pode utilizar dezenas ou centenas de componentes, muitos deles incorporados indiretamente por outras bibliotecas.
Quando uma vulnerabilidade é descoberta, a ausência de um inventário atualizado dificulta identificar quais sistemas foram afetados e quais correções devem ser priorizadas.
Com o SBOM, as equipes conseguem:
- Identificar componentes vulneráveis: localizar bibliotecas e versões associadas a falhas de segurança conhecidas.
- Mapear dependências diretas e indiretas: compreender como diferentes componentes estão relacionados.
- Priorizar correções: avaliar vulnerabilidades considerando sua gravidade, possibilidade de exploração e impacto no negócio.
- Agilizar respostas a incidentes: identificar rapidamente aplicações que utilizam determinado componente.
- Melhorar a governança: manter maior controle sobre tecnologias e bibliotecas utilizadas nos sistemas.
Como aplicar o SBOM na prática?
A implementação pode começar com algumas etapas:
- Inventariar os componentes
Utilizar ferramentas automatizadas para identificar bibliotecas, frameworks, versões e dependências presentes nas aplicações.
- Padronizar as informações
Adotar formatos reconhecidos, como CycloneDX ou SPDX, que facilitam a geração, o compartilhamento e a análise dos inventários.
- Monitorar vulnerabilidades
Relacionar os componentes identificados com bases de vulnerabilidades conhecidas e acompanhar novos alertas de segurança.
- Priorizar e corrigir riscos
Avaliar quais vulnerabilidades realmente representam maior exposição para os sistemas e direcionar as ações de atualização ou mitigação.
- Manter o inventário atualizado
Integrar a geração do SBOM aos processos de desenvolvimento e entrega contínua, garantindo que novas versões sejam acompanhadas.
Mais visibilidade, menos riscos
O SBOM não elimina vulnerabilidades automaticamente. Entretanto, fornece informações fundamentais para que as equipes identifiquem problemas, compreendam seus impactos e atuem de forma mais eficiente.
Ao incorporar essa prática à rotina de desenvolvimento e segurança, as organizações fortalecem a gestão das dependências e tornam seus processos de correção mais organizados e preventivos.
Conhecer os componentes de um software é um passo importante para proteger toda a sua cadeia de desenvolvimento.
Na Antlia, acreditamos que segurança e qualidade começam com conhecimento, visibilidade e boas práticas em cada etapa do desenvolvimento de sistemas.